Spam E-postalar Nasıl Durdurulur: Nereden Girdiğini Bulun, O Kapıyı Kapatın
Spam size beş kapıdan ulaşır: kayıt formları, veri sızıntıları, taranan sayfalar, tahmin edilen adresler ve satılan listeler. Açık kapıyı bulun ve kapatın.
PureTempMail Ekibi
PureTempMail'i geliştiren ve işleten mühendisler
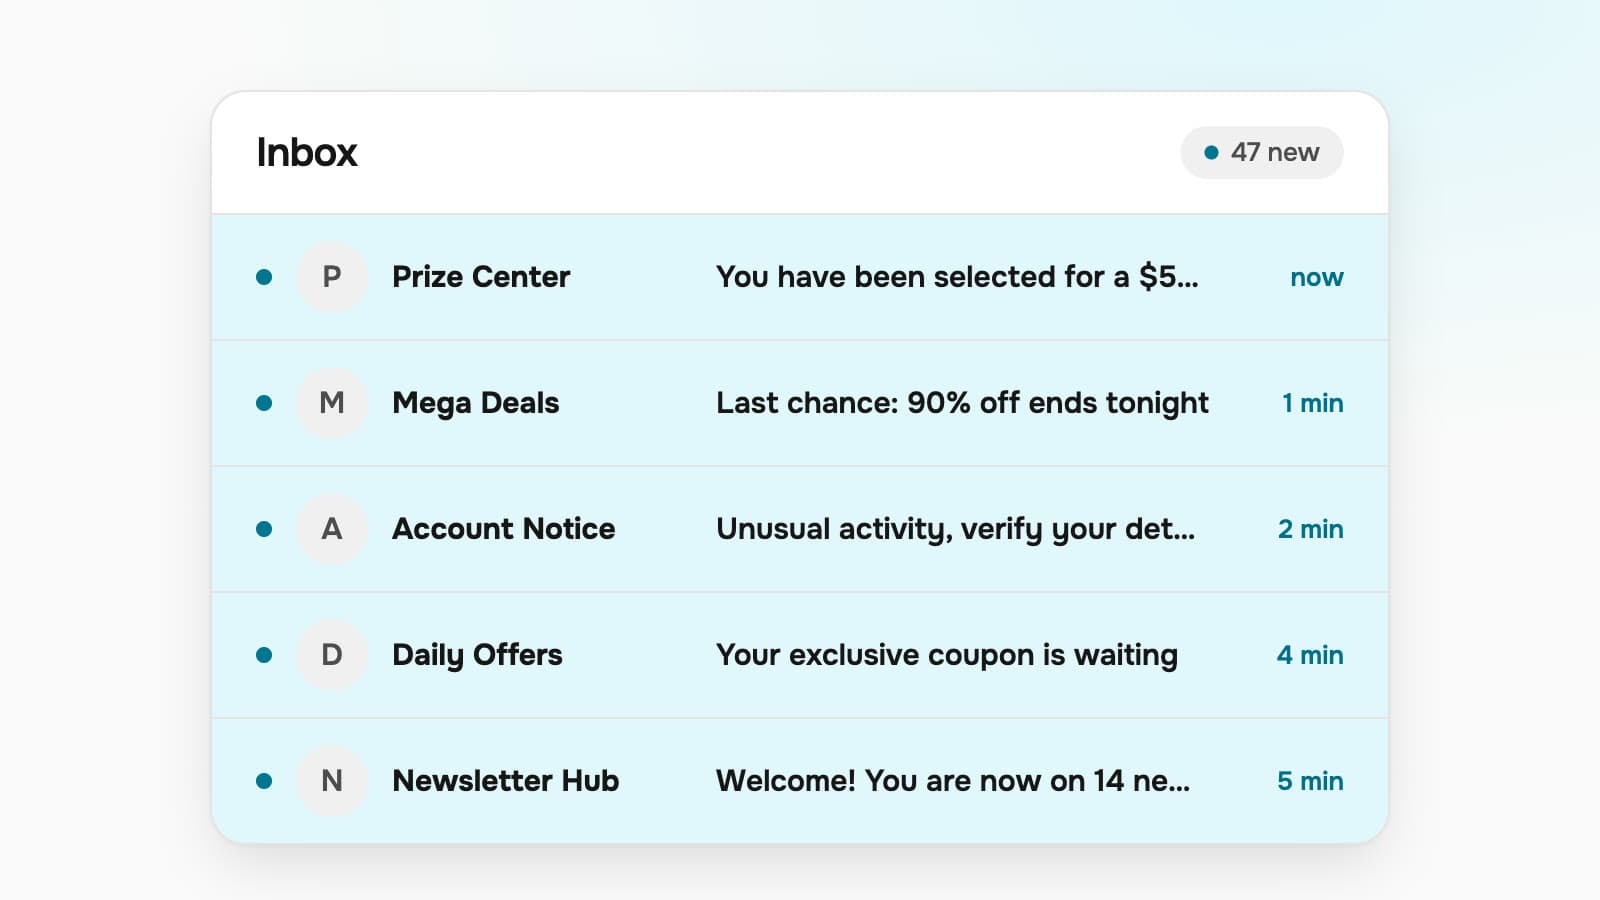
Spam e-postaları kalıcı olarak durdurmak istiyorsanız, onları daha hızlı silmek işe yaramaz. Adresinizin göndericinin listesine nasıl girdiğini bulun, çünkü her giriş yolunun kendi çözümü vardır ve yanlış çözüm akşamınızı boşa harcatır.
E-postanızı spam'den korumaya dair tavsiyelerin çoğu, belirli bir sırası olmayan bir ipuçları listesidir. Biz yalnızca posta alan bir sunucu işletiyoruz; bu yüzden spam'e sunucunun baktığı gibi bakıyoruz: bu ileti nereden geldi ve içeri alınmalı mıydı? Bu rehber de aynı şekilde düzenlendi. Beş kaynak, her birini ürettiği postalardan nasıl tanıyacağınız ve onu gerçekten neyin kapattığı.
Kısa cevap
Gerçekten kaydolduğunuz göndericilerin aboneliğinden çıkın, geri kalan her şeyi içindeki hiçbir şeye tıklamadan spam olarak bildirin ve sızıntıyı kaynağında durdurun: kayıt formlarındaki iş ortağı kutularının işaretini kaldırın, tek seferlik kayıtlar için geçici ya da takma ad bir adres kullanın, adresinizi herkese açık sayfalardan kaldırın ve bir veri sızıntısından sonra şifrelerinizi değiştirin.
Spam nereden gelir: beş kapı
Bir spam listesindeki her adres oraya beş yoldan biriyle girmiştir. Bu yollar birbiriyle örtüşür, ama her biri gelen kutunuzda farklı bir iz bırakır.
1. Kayıt formları
En büyük kapı budur ve onu siz açtınız. Bir mağaza, bir uygulama, bir Wi-Fi portalı ya da bir webinar sizden adres istedi ve o formun bir yerinde "özenle seçilmiş iş ortaklarımızdan teklifler" için önceden işaretlenmiş bir kutu vardı. İlk şirket genellikle istendiğinde gönderimi durduracak meşru bir göndericidir. Sorun iş ortaklarıdır: adresiniz artık hiç görmediğiniz veritabanlarında yaşıyor.
Onu ne kapatır
Göndermeden önce tüm pazarlama ve iş ortağı kutularının işaretini kaldırın. Bir daha dönmeyeceğiniz kayıtlar için gerçek adresiniz yerine geçici bir adres verin. Kullanmaya devam edeceğiniz hizmetler için daha sonra kapatabileceğiniz bir takma ad kullanın.
2. Veri sızıntıları
Yıllar önce kullandığınız bir hizmet hacklenir ve kullanıcı tablosu bir forumda ortaya çıkar. Sızıntı listeleri spam göndericiler için değerlidir, çünkü gerçek ve etkin adreslerdir; çoğu zaman adlar ve eski şifreler de eklidir. Sızıntı kaynaklı spam'in reklamdan çok oltalama olmasının nedeni budur: bir şifre alıntılar, sızıntıya uğrayan markayı taklit eder ya da bir güvenlik sorunu uydurur.
Onu ne kapatır
Bir adresi sızıntıdan geri çekemezsiniz. Ama sızıntıyı işe yaramaz hâle getirebilirsiniz: benzersiz şifreler, iki adımlı doğrulama ve bir sonrakini ilk sizin duymanızı sağlayacak bir sızıntı uyarısı. Adımları sızıntı kontrolü rehberimiz anlatıyor.
3. Taranan herkese açık sayfalar
Botlar web'i adrese benzeyen her şey için tarar: iletişim sayfaları, forum imzaları, PDF özgeçmişler, yorum bölümleri, herkese açık kod commit'leri. Adresinizi herkese açık bir yere düz metin olarak bir kez bile yapıştırdıysanız, toplandığını varsayın. Bu tür spam genellikle sayfa yayına girdikten haftalar sonra başlar ve siz sayfayı unuttuktan çok sonra da gelmeye devam eder.
Onu ne kapatır
Yazılı bir adresi bir iletişim formuyla değiştirin ya da sıkı biçimde filtreleyebileceğiniz ayrı bir adres yayınlayın. GitHub'da Keep my email addresses private seçeneğini açın ki commit'ler gerçek adresiniz yerine bir no-reply adresi kullansın.
4. Tahmin edilen adresler
Spam göndericilerin, tahmin edebiliyorlarsa adresinizi bulmalarına gerek yoktur. Sözlük saldırıları, yaygın adları ve rolleri (anna@, info@, sales@, admin@) bir alan adına yağdırır ve geri dönmeyen her şeyi tutar. Her şeyi kabul eden (catch-all) posta kutusuna sahip özel alan adı sahipleri en çok etkilenenlerdir, çünkü catch-all her tahmini kabul eder ve alan adının etkin olduğunu doğrular.
Onu ne kapatır
Catch-all'u kapatın ve posta sunucunuzun bilinmeyen alıcıları reddetmesine izin verin. Büyük bir sağlayıcıdaki kişisel adres için daha az tahmin edilebilir bir yerel kısım (yalnızca adınız değil) sizi ucuz tahminlerin dışına çıkarır.
5. Liste satışı ve veri simsarları
Listeler kiralanır, birleştirilir ve yeniden satılır. Hiç muhatap olmadığınız bir şirket size tam adınızla, bazen şehrinizi de anarak e-posta gönderir ve kaydolduğunuza dair hiçbir hatıranız yoktur. Zincirdeki birinin onayınız vardı ya da var olduğunu iddia etti ve bunu başkasına aktardı.
Onu ne kapatır
Meşru işletmeler verilerinizi nereden aldıklarını size söylemek ve itiraz ettiğinizde pazarlamayı durdurmak zorundadır. Birleşik Krallık'ta ve AB'de doğrudan pazarlamaya itiraz hakkı, bir şirketin reddedemeyeceği bir haktır. Arkasında gerçek bir şirket olmayan anonim göndericiler ise spam olarak bildirilir, asla yanıtlanmaz.
Tek bir kayıttan sonra yepyeni bir posta kutusuna neler düşer
Kayıt akışlarını kendimize ait yepyeni PureTempMail adresleriyle test ediyoruz (kullanıcıların postalarını okumuyoruz). Yeni bir adres temiz bir deneydir: gelen her şey yalnızca doldurduğumuz tek formdan gelmiş olabilir. Bu örüntü birbirinden çok farklı sitelerde tekrarlanıyor.
İlk dakika
Kod ya da onay bağlantısı
Gelme nedeniniz olan tek ileti budur. Bizim tarafta genellikle siz sekmeye geri dönmeden teslim edilmiş ve ekranda olur.
Dakikalar içinde
Zaten pazarlama olan bir hoş geldin e-postası
Pek çok gönderici hemen ardından ürün bağlantıları, bir indirim ve bülten alt bilgisi içeren bir hoş geldin e-postası gönderir. Bazıları bunu adres onaylanmadan bile gönderir; bu da pazarlama izninin sorulmadığını, varsayıldığını gösterir.
Bir saat içinde
Hatırlatmalar ve teklifler
"Profilinizi tamamlayın", "İndiriminizin süresi yakında doluyor", baktığınız ürünle ilgili bir hatırlatma. Bu ticari postaların çoğu uzak görseller ve alıcıya özel izleme bağlantıları içerir. Bu görseller ileti açıldığında yüklenir ve gönderici adresin okunduğunu böyle öğrenir. Bu da bu diziyi gerçek gelen kutunuzdan uzak tutmak için bir neden daha.
Posta kutusunun süresi dolduktan sonra
Kapı kapanır
Bir PureTempMail adresinin süresi dolduğunda, SMTP sunucumuz herhangi bir şeyi kabul etmeden önce alıcıyı kontrol eder ve artık var olmayan adreslere gelen postaları reddeder. Gönderen geri dönen bir ileti alır ve iyi yönetilen göndericiler adresi listelerinden çıkarır.
Şimdi bunu gerçek gelen kutunuza uygulayın. Varsayılan ayarlarla yapılan tek bir kayıt, ilk bir saat içinde hiç istemediğiniz birkaç ileti üretir. Bunu yıllar içinde doldurduğunuz her formla çarpın, spam yığını gizem olmaktan çıkar. Tek seferlik kayıtlar için tek kullanımlık bir gelen kutusu bu dizinin tamamını gerçek adresinizden uzak tutar.
Sızıntının izini belirtiden sürün
Sızıntının kendisini nadiren görürsünüz, yalnızca ürettiği postaları görürsünüz. Aldığınız şeyi en olası kaynakla eşleştirin.
| Fark ettiğiniz şey | Olası kaynak | Çözüm |
|---|---|---|
| Bir kez alışveriş yaptığınız bir mağaza, bir hafta sonra da "iş ortağı" teklifleri | İş ortağı onayı önceden işaretlenmiş kayıt formu | Mağazanın aboneliğinden çıkın, verilerinizi kiminle paylaştığını sorun, bir dahaki sefere o kutuların işaretini kaldırın |
| Yalnızca tek bir sitede kullandığınız eski bir kullanıcı adına ya da lakaba gönderilen posta | O site kullanıcı listesini sızdırdı ya da sattı | Adresi Have I Been Pwned'da kontrol edin, o sitenin şifresini değiştirin, ardından hesabı silin |
| Ani bir "güvenlik uyarısı" dalgası, bazen eski bir şifreyi alıntılayarak | Veri sızıntısı | Oltalama olarak bildirin, tekrar kullanılan şifreleri değiştirin, iki adımlı doğrulamayı açın |
| Yalnızca web sitenizde, özgeçmişinizde ya da bir forumda görünmüş bir adrese gelen spam | Taranmış herkese açık sayfa | Adresi kaldırın ya da bir formla değiştirin, hâlâ gelenleri filtreleyin |
| Kendi alan adınızda hiç dağıtmadığınız info@, admin@ ya da isim adreslerine gelen postalar | Catch-all'a karşı sözlük tahmini | Catch-all'u kapatın, bilinmeyen alıcıları sunucuda reddedin |
| Hiç duymadığınız şirketlerin tam adınızı ve şehrinizi kullanması | Liste satışı ya da bir veri simsarı | Doğrudan pazarlamaya itiraz edin ve verilerin nereden geldiğini sorun; anonim göndericileri spam olarak bildirin |
| you+shop@ adresine mağaza dışındaki göndericilerden gelen postalar | Mağaza adresi paylaştı ve artı kısmı kolayca silinebiliyor | O etiketi filtreleyin ve artı etiketlerinin neden zayıf olduğunu takma adlar karşılaştırmamızda okuyun |
Abonelikten çıkmak mı, spam olarak bildirmek mi?
Bu seçim, diğer her şeyden daha fazla zarara yol açar. Kural tek bir soruya bağlıdır: göndericiyle hiç bir ilişkiniz oldu mu? Olduysa abonelikten çıkmak işe yarar ve kibar çözüm budur. Olmadıysa, iletinin içindeki her tıklama sizin değil spam göndericinin işine yarar.
Kaydolduğunuz bir gönderici
Hiç muhatap olmadığınız bir gönderici
Meşru göndericiler söz konusu olduğunda yasa sizin yanınızdadır. ABD'de FTC'nin CAN-SPAM rehberi, bir göndericinin abonelikten çıkma talebini 10 iş günü içinde yerine getirmesi gerektiğini ve siz çıktıktan sonra adresinizi satamayacağını ya da devredemeyeceğini söyler. Gmail'e toplu gönderim yapanlar ayrıca, iletinin üstündeki Abonelikten çık düğmesini çalıştıran RFC 8058 kapsamında tek tıkla abonelikten çıkmayı desteklemek zorundadır. Bu düğme talebi sağlayıcınız üzerinden gönderir ve göndericinin web sayfasını tamamen atlar; bu yüzden onu alt bilgideki bağlantıya tercih edin.
20 dakikalık bir gelen kutusu temizliği
Bir zamanlayıcı kurun. Gelen kutusunu sıfırlayamayacaksınız ama girişi azaltacaksınız; bu daha önemli.
Toplu göndericilerinizi listeleyin (3 dakika)
Gelen kutunuzda
unsubscribekelimesini arayın (Türkçe postalar için "abonelikten çık" ifadesini de deneyin). Neredeyse her bülten ve pazarlama iletisi bunu içerir; dolayısıyla sonuçlar, size toplu posta gönderenlerin hazır bir listesidir. Bunları "ben kaydoldum" ve "hiç duymadım" olarak ayırın.Kaydolduklarınızın aboneliğinden çıkın (5 dakika)
Her gönderici için bir ileti açın ve ileti başlığındaki Abonelikten çık seçeneğini kullanın. Aynı öğleden sonra sessizlik beklemeyin: göndericilerin 10 iş günü süresi vardır.
Geri kalanları bildirin (4 dakika)
Tanımadığınız göndericileri seçin ve Gmail'de Spam bildir, Outlook'ta Gereksiz olarak bildir seçeneğini kullanın. Bankanızı, bir kargo şirketini ya da kullandığınız bir hizmeti taklit eden her şeyi bunun yerine Kimlik avını bildir ile bildirin. Bildirmek, hesabınızın filtresini eğitir; silmek eğitmez.
İki filtre yazın (4 dakika)
Bir filtre, hâlâ almak istediğiniz bültenleri bir etikete gönderir ve gelen kutusunu atlar. İkincisi, bir artı etiketi ya da eski bir takma ad gibi sızmaya devam eden şeyleri yakalar ve spam klasörüne gönderir. Gmail'de bir iletiyi açın, Diğer menüsünden Bunun gibi iletileri filtrele seçeneğini seçin.
Görsellerin haber vermesini engelleyin (2 dakika)
Gmail'de Ayarlar, Tüm ayarları görüntüle, Görseller bölümünde
Harici resimleri göstermeden önce sorseçeneğini seçin. Göndericiler bir iletiyi açtığınızı uzak görseller sayesinde öğrenir. Diğer sağlayıcılarda ve çoğu masaüstü posta uygulamasında da benzer bir ayar vardır.Spam klasöründe hata olup olmadığını kontrol edin (2 dakika)
Spam klasörüne bir kez göz atın ve gerçek olan her şeyi Spam değil olarak işaretleyin. Bir şifre sıfırlama e-postasını yutan bir filtre, birkaç fazladan promosyondan daha kötüdür.
Kontrol listesi: kapıları kapalı tutun
Spam'den korunmak büyük ölçüde bir alışkanlıktır. Bu listeyi şimdi bir kez ve girişin arttığını fark ettiğinizde yeniden gözden geçirin.
- Gerçek adresiniz yalnızca beş yıl sonra da haber almak isteyeceğiniz kişilere ve hizmetlere gider: banka, işveren, devlet, aile, saklayacağınız hesaplar.
- Tek seferlik kayıtlar (bir indirme, bir kupon, bir test hesabı) süresi dolan geçici bir adres alır.
- Tam güvenmediğiniz uzun vadeli hizmetler, kapatabileceğiniz bir takma ad alır.
- Gönder'e basmadan önce önceden işaretlenmiş her pazarlama ya da iş ortağı kutusunun işareti kaldırılır.
- Adresiniz hiçbir herkese açık sayfada, profilde ya da commit'te düz metin olarak görünmez.
- Bir alan adınız varsa catch-all kapalıdır ve bilinmeyen alıcılar reddedilir.
- Şifreler her site için benzersizdir ve bir sızıntı uyarınız kuruludur.
- Tanıdığınız göndericilerin aboneliğinden çıkılır; tanımadıklarınız bildirilir, asla tıklanmaz.
Dürüst bir sınırlama: bunların hiçbiri adresinizi zaten bulunduğu listelerden çıkarmaz. Yeni listelerin oluşmasını engeller ve mevcut olanları daha az kullanışlı hâle getirir. Hacmin bir gecede değil, haftalar içinde düşmesini bekleyin.
Kaynaklar
FTC: İşletmeler için CAN-SPAM Yasası uyum rehberi (10 iş günü içinde abonelikten çıkarma, çıkıştan sonra adres satışı yasağı)
Google: E-posta gönderici yönergeleri (toplu göndericiler için tek tıkla abonelikten çıkma)
RFC 8058: Liste e-posta başlıklarında tek tıklama işlevinin bildirilmesi
Gmail Yardım: Gmail'de spam bildirme
Gmail Yardım: E-postalarınızı filtrelemek için kural oluşturma
Gmail Yardım: Görselleri açma veya kapatma
Microsoft Destek: Outlook.com'da göndericileri engelleme veya e-postayı gereksiz olarak işaretleme