Como acabar com o spam no e-mail: descubra por onde ele entra e feche essa porta
O spam entra por cinco portas: cadastros, vazamentos, páginas raspadas, endereços adivinhados e listas revendidas. Saiba qual está aberta e como fechá-la.
Equipe PureTempMail
Os engenheiros que criam e operam o PureTempMail
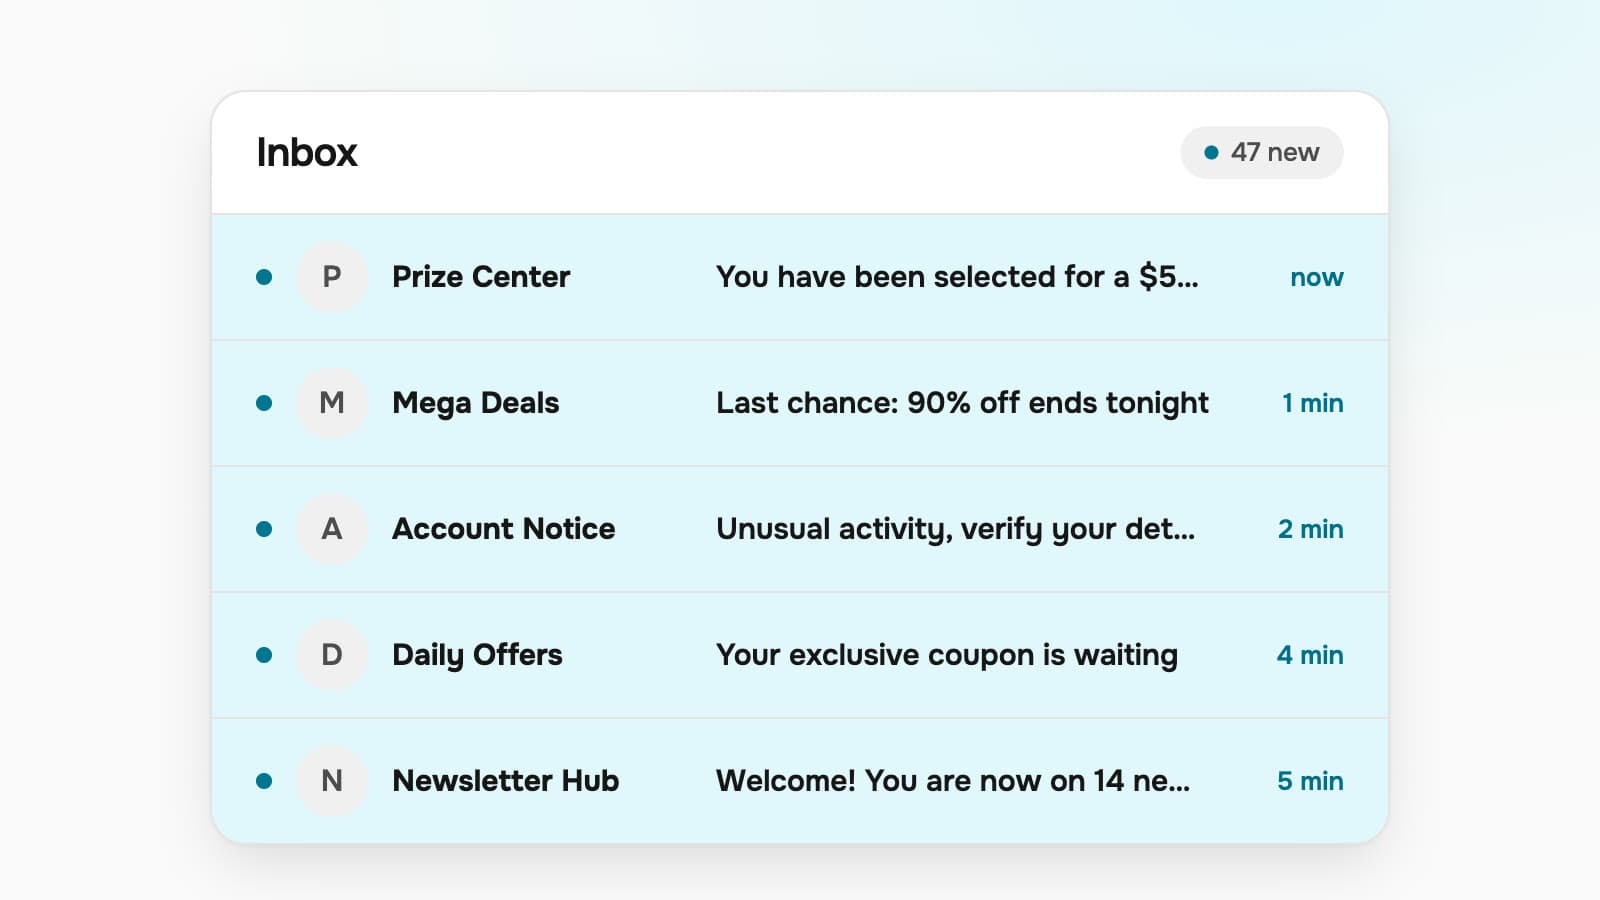
Se você quer acabar de vez com o spam no e-mail, apagar as mensagens mais rápido não resolve. Descubra como seu endereço foi parar na lista do remetente, porque cada caminho de entrada tem sua própria solução, e a solução errada só desperdiça sua noite.
A maioria dos conselhos sobre como proteger o e-mail contra spam é uma lista de dicas sem ordem nenhuma. Nós operamos um servidor de e-mail que só recebe mensagens, então pensamos no spam como o servidor pensa: de onde veio esta mensagem, e ela deveria ter entrado? Este guia segue a mesma lógica. Cinco origens, como reconhecer cada uma pelas mensagens que ela gera e o que de fato a fecha.
Resposta curta
Cancele a inscrição dos remetentes com quem você realmente se cadastrou, denuncie todo o resto como spam sem clicar em nada dentro da mensagem e estanque o vazamento na origem: desmarque as caixas de parceiros nos formulários de cadastro, use um endereço descartável ou um alias para cadastros pontuais, tire seu endereço de páginas públicas e troque as senhas depois de um vazamento.
De onde vem o spam: cinco portas
Todo endereço numa lista de spam chegou lá por um de cinco caminhos. Eles se sobrepõem, mas cada um deixa uma marca diferente na sua caixa de entrada.
1. Formulários de cadastro
É a maior porta, e foi você quem a abriu. Uma loja, um app, um portal de Wi-Fi ou um webinar pediu um endereço, e em algum lugar do formulário havia uma caixa já marcada para "ofertas de parceiros cuidadosamente selecionados". A primeira empresa normalmente é um remetente legítimo que para quando você pede. O problema são os parceiros: agora seu endereço está em bancos de dados que você nunca viu.
O que a fecha
Desmarque todas as caixas de marketing e de parceiros antes de enviar. Para cadastros aos quais você nunca vai voltar, informe um endereço temporário no lugar do real. Para serviços que você vai manter, use um alias que possa desligar depois.
2. Vazamentos de dados
Um serviço que você usou anos atrás é invadido, e a tabela de usuários dele vai parar num fórum. Listas de vazamentos valem muito para spammers porque são endereços reais e ativos, muitas vezes com nomes e senhas antigas junto. Por isso o spam de vazamentos tende a ser phishing, e não publicidade: cita uma senha, se passa pela marca vazada ou inventa um problema de segurança.
O que a fecha
Não dá para tirar um endereço de um vazamento. Dá para tornar o vazamento inútil: senhas exclusivas, verificação em duas etapas e um alerta de vazamentos para você saber do próximo antes de todo mundo. Nosso guia de verificação de vazamentos mostra os passos.
3. Páginas públicas raspadas
Robôs vasculham a web atrás de qualquer coisa com formato de endereço: páginas de contato, assinaturas em fóruns, currículos em PDF, seções de comentários, commits públicos de código. Se você já colou seu endereço em texto simples num lugar público, considere que ele foi coletado. Esse spam costuma começar semanas depois de a página ir ao ar e continua muito depois de você ter esquecido dela.
O que a fecha
Troque o endereço escrito por um formulário de contato, ou publique um endereço separado que você possa filtrar com rigor. No GitHub, ative Keep my email addresses private para que os commits usem um endereço no-reply em vez do seu endereço real.
4. Endereços adivinhados
Spammers não precisam encontrar seu endereço se conseguem adivinhá-lo. Ataques de dicionário disparam nomes e funções comuns (anna@, info@, vendas@, admin@) contra um domínio e ficam com tudo o que não volta com erro. Donos de domínios próprios com uma caixa catch-all são os mais atingidos, porque a catch-all aceita qualquer palpite e confirma que o domínio está ativo.
O que a fecha
Desative a catch-all e deixe seu servidor de e-mail recusar destinatários desconhecidos. Para um endereço pessoal num grande provedor, uma parte local menos óbvia (não só seu primeiro nome) tira você dos palpites baratos.
5. Revenda de listas e corretores de dados
Listas são alugadas, combinadas e revendidas. Uma empresa com a qual você nunca teve contato manda um e-mail com seu nome completo, às vezes citando sua cidade, e você não se lembra de ter se cadastrado. Alguém na cadeia tinha seu consentimento, ou dizia ter, e o repassou.
O que a fecha
Empresas legítimas precisam dizer onde conseguiram seus dados e parar o marketing quando você se opõe. No Reino Unido e na União Europeia, o direito de se opor ao marketing direto é um direito que a empresa não pode recusar. Remetentes anônimos, sem empresa real por trás, devem ser denunciados como spam, nunca respondidos.
O que chega a uma caixa nova depois de um único cadastro
Testamos fluxos de cadastro com endereços novos do próprio PureTempMail (não lemos as mensagens dos usuários). Um endereço novo é um experimento limpo: tudo o que chega só pode ter vindo do único formulário que preenchemos. O padrão se repete em sites muito diferentes.
Primeiro minuto
O código ou o link de confirmação
Esta é a única mensagem que você veio buscar. Do nosso lado, ela normalmente já foi entregue e está na tela antes de você voltar para a aba.
Em poucos minutos
Um e-mail de boas-vindas que já é marketing
Muitos remetentes enviam logo em seguida uma mensagem de boas-vindas com links de produtos, um desconto e o rodapé de uma newsletter. Alguns a enviam antes mesmo de o endereço ser confirmado, o que mostra que o consentimento para marketing foi presumido, e não pedido.
Na primeira hora
Lembretes e ofertas
"Termine de configurar seu perfil", "Seu desconto expira em breve", um lembrete do item que você olhou. A maior parte dessas mensagens comerciais traz imagens remotas e links de rastreamento por destinatário. Essas imagens carregam quando a mensagem é aberta, e é assim que o remetente fica sabendo que o endereço é lido. Mais um motivo para manter essa sequência longe da sua caixa real.
Depois que a caixa expira
A porta se fecha
Quando um endereço do PureTempMail expira, nosso servidor SMTP verifica o destinatário antes de aceitar qualquer coisa e recusa mensagens para endereços que não existem mais. O remetente recebe um aviso de falha, e os remetentes bem administrados tiram o endereço da lista.
Agora aplique isso à sua caixa real. Um único cadastro com as configurações padrão gera, já na primeira hora, várias mensagens que você nunca pediu. Multiplique isso por todos os formulários que você preencheu ao longo dos anos e a pilha de spam deixa de ser um mistério. Para cadastros pontuais, uma caixa descartável mantém toda essa sequência longe do seu endereço real.
Rastreie o vazamento a partir do sintoma
Você raramente vê o vazamento em si, só as mensagens que ele gera. Associe o que você está recebendo à origem mais provável.
| O que você percebe | Origem provável | Solução |
|---|---|---|
| Uma loja em que você comprou uma vez e, uma semana depois, ofertas de "parceiros" | Formulário de cadastro com consentimento para parceiros já marcado | Cancele a inscrição da loja, pergunte com quem ela compartilhou seus dados e desmarque essas caixas da próxima vez |
| Mensagens endereçadas a um nome de usuário ou apelido antigo que você usou num único site | Esse site vazou ou vendeu a lista de usuários | Consulte o endereço no Have I Been Pwned, troque a senha desse site e depois exclua a conta |
| Onda repentina de "alertas de segurança", às vezes citando uma senha antiga | Vazamento de dados | Denuncie como phishing, troque qualquer senha reutilizada e ative a verificação em duas etapas |
| Spam para um endereço que só apareceu no seu site, currículo ou num fórum | Página pública raspada | Tire o endereço do ar ou substitua por um formulário, e filtre o que continuar chegando |
| Mensagens para info@, admin@ ou primeiros nomes no seu próprio domínio que você nunca divulgou | Adivinhação por dicionário contra uma catch-all | Desative a catch-all e recuse destinatários desconhecidos no servidor |
| Empresas de que você nunca ouviu falar usando seu nome completo e sua cidade | Revenda de listas ou um corretor de dados | Oponha-se ao marketing direto e pergunte de onde vieram os dados; denuncie remetentes anônimos como spam |
| Mensagens para você+loja@ chegando de remetentes que não são a loja | A loja compartilhou o endereço, e a parte depois do sinal de mais é fácil de remover | Filtre essa etiqueta e leia por que as etiquetas com sinal de mais são frágeis na nossa comparação de aliases |
Cancelar a inscrição ou denunciar como spam?
Esta escolha causa mais estrago do que qualquer outra. A regra depende de uma pergunta: você já teve alguma relação com o remetente? Se sim, cancelar a inscrição funciona e é a solução educada. Se não, qualquer clique dentro da mensagem trabalha para o spammer, não para você.
Um remetente com quem você se cadastrou
Um remetente com quem você nunca teve contato
Com remetentes legítimos, a lei está do seu lado. Nos Estados Unidos, as orientações da FTC sobre a CAN-SPAM dizem que o remetente deve atender a um descadastro em até 10 dias úteis e não pode vender nem transferir seu endereço depois disso. Grandes remetentes para o Gmail também precisam oferecer o cancelamento de inscrição com um clique, segundo a RFC 8058, que é o que faz funcionar o botão Cancelar inscrição no topo da mensagem. Esse botão envia o pedido pelo seu provedor e pula totalmente a página do remetente, então prefira-o ao link do rodapé.
Uma faxina de 20 minutos na caixa de entrada
Ligue um cronômetro. Você não vai zerar a caixa de entrada, mas vai reduzir o que entra, o que importa mais.
Liste seus remetentes em massa (3 minutos)
Pesquise na sua caixa de entrada a palavra
unsubscribe(e também "descadastrar", comum em newsletters brasileiras). Quase toda newsletter e mensagem de marketing contém isso, então os resultados formam uma lista pronta de quem manda e-mails em massa para você. Separe em "eu me cadastrei" e "nunca ouvi falar".Cancele a inscrição dos que você assinou (5 minutos)
Abra uma mensagem de cada remetente e use o controle Cancelar inscrição no cabeçalho da mensagem. Não espere silêncio na mesma tarde: os remetentes têm até 10 dias úteis.
Denuncie o resto (4 minutos)
Selecione os remetentes desconhecidos e use Denunciar spam no Gmail ou Denunciar lixo eletrônico no Outlook. Tudo o que se passar pelo seu banco, por uma transportadora ou por um serviço que você usa vai por Denunciar phishing. Denunciar treina o filtro da sua conta, coisa que apagar não faz.
Crie dois filtros (4 minutos)
Um filtro manda as newsletters que você ainda quer para um marcador e pula a caixa de entrada. Um segundo pega o que continua vazando, como uma etiqueta com sinal de mais ou um alias antigo, e manda para a pasta de spam. No Gmail, abra uma mensagem e escolha Mais e depois Filtrar mensagens como estas.
Impeça que as imagens deem notícia (2 minutos)
No Gmail, em Configurações, Ver todas as configurações, Imagens: escolha
Perguntar antes de exibir imagens externas. Imagens remotas são o jeito de os remetentes saberem que você abriu uma mensagem. Outros provedores e a maioria dos apps de e-mail para computador têm uma configuração parecida.Confira a pasta de spam em busca de erros (2 minutos)
Dê uma passada na pasta de spam e marque como Não é spam tudo o que for legítimo. Um filtro que engole uma redefinição de senha é pior do que algumas promoções a mais.
Checklist: mantenha as portas fechadas
Proteção contra spam é, em boa parte, hábito. Passe por esta lista uma vez agora e de novo quando notar que o volume está subindo.
- Seu endereço real vai só para pessoas e serviços de quem você gostaria de ter notícias daqui a cinco anos: banco, empregador, governo, família, contas que você mantém.
- Cadastros pontuais (um download, um cupom, uma conta de teste) recebem um endereço temporário que expira.
- Serviços de longo prazo em que você não confia totalmente recebem um alias que você pode desligar.
- Toda caixa de marketing ou de parceiros já marcada é desmarcada antes de você tocar em Enviar.
- Seu endereço não aparece em texto simples em nenhuma página, perfil ou commit público.
- Se você tem um domínio, a catch-all está desativada e destinatários desconhecidos são recusados.
- As senhas são exclusivas para cada site e você tem um alerta de vazamentos configurado.
- Remetentes que você conhece têm a inscrição cancelada; remetentes que você não conhece são denunciados, nunca clicados.
Um limite honesto: nada disso tira seu endereço das listas em que ele já está. Isso impede que novas listas se formem e torna as existentes menos úteis. Espere que o volume caia ao longo de semanas, não de um dia para o outro.
Fontes
FTC: guia de conformidade da CAN-SPAM Act para empresas (descadastro em até 10 dias úteis, proibição de vender endereços após o descadastro)
Google: diretrizes para remetentes de e-mail (cancelamento de inscrição com um clique para remetentes em massa)
RFC 8058: Signaling one-click functionality for list email headers
Ajuda do Gmail: denunciar spam no Gmail
Ajuda do Gmail: criar regras para filtrar seus e-mails
Ajuda do Gmail: ativar ou desativar imagens
Suporte da Microsoft: bloquear remetentes ou marcar e-mails como lixo eletrônico no Outlook.com