迷惑メールを止める方法:入り口を突き止めて、その扉を閉じる
迷惑メールの入り口は5つ:登録フォーム、情報流出、公開ページの収集、アドレスの推測、名簿の転売。どの扉が開いているかを見分けて閉じる方法を解説します。
PureTempMailチーム
PureTempMailを開発・運営するエンジニアたち
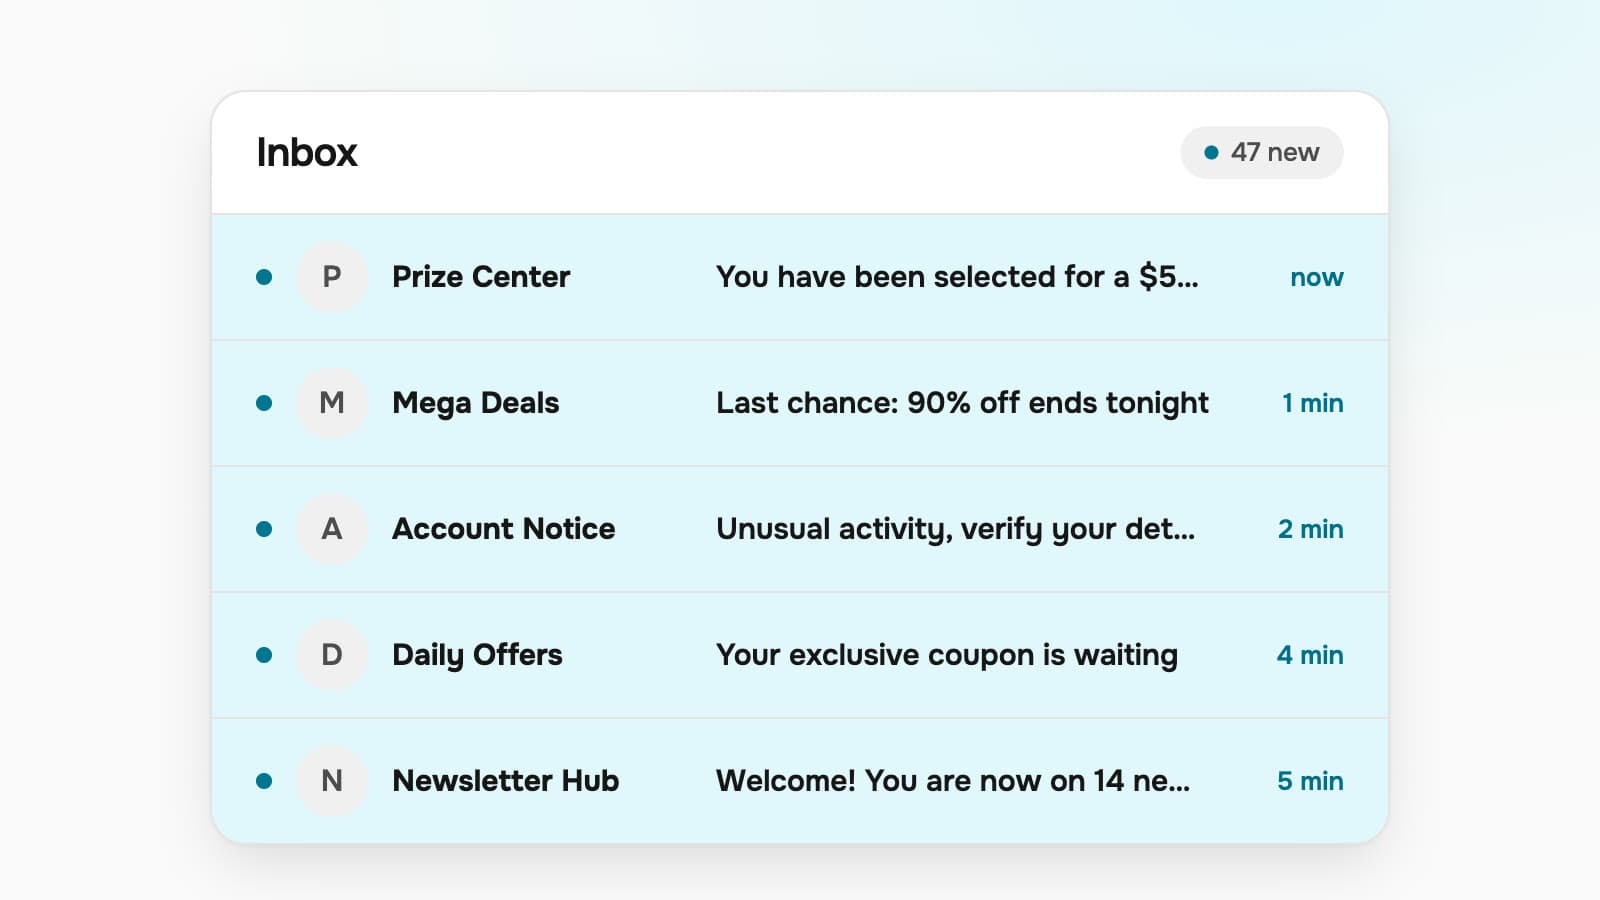
迷惑メールを根本から止めたいなら、削除を速くするだけでは解決しません。あなたのアドレスがどうやって送信者のリストに載ったのかを突き止めましょう。入り口ごとに対処法が異なり、間違った対処をすれば時間を無駄にするだけです。
迷惑メールからメールアドレスを守る方法についてのアドバイスの多くは、順不同のヒント集です。私たちは受信専用のメールサーバーを運営しているので、サーバーと同じ視点で迷惑メールを考えます。このメッセージはどこから来たのか、通すべきだったのか、という視点です。このガイドも同じ構成になっています。5つの入り口、届くメールからそれぞれを見分ける方法、そして実際にその扉を閉じる方法です。
結論
自分で登録した送信者からは配信停止をし、それ以外は中身を一切クリックせずに迷惑メールとして報告しましょう。そして漏れている元を断ちます。登録フォームの提携先のチェックを外し、一度きりの登録には捨てアドかエイリアスを使い、公開ページからアドレスを取り下げ、情報流出があったらパスワードを変更しましょう。
迷惑メールはどこから来るのか:5つの扉
迷惑メールのリストに載っているアドレスは、どれも5つの経路のいずれかでそこに至っています。経路は重なり合いますが、それぞれ受信トレイに異なる痕跡を残します。
1. 登録フォーム
これが最大の扉で、開けたのはあなた自身です。ショップ、アプリ、Wi-Fiのログインページ、ウェビナーがアドレスを求め、そのフォームのどこかに「厳選された提携企業からのお知らせ」のチェックボックスが最初からチェックされた状態であったのです。最初の会社はたいてい正当な送信者で、頼めば送信を止めてくれます。問題は提携先です。あなたのアドレスは、見たこともないデータベースに保存されてしまいました。
閉じる方法
送信する前に、マーケティングや提携先に関するチェックボックスをすべて外しましょう。二度と戻らない登録には、本当のアドレスの代わりに一時アドレスを渡しましょう。使い続けるサービスには、後で無効にできるエイリアスを使いましょう。
2. 情報流出
何年も前に使っていたサービスがハッキングされ、そのユーザー情報がフォーラムに出回ります。流出リストは実在する有効なアドレスで、名前や古いパスワードが添えられていることも多いため、スパム業者にとって価値があります。流出に由来する迷惑メールが広告よりもフィッシングになりがちなのはこのためです。パスワードを引用したり、流出元のブランドになりすましたり、セキュリティ上の問題をでっち上げたりします。
閉じる方法
流出したアドレスを取り戻すことはできません。できるのは、流出を無意味にすることです。サイトごとに異なるパスワード、二要素認証、そして次の流出をいち早く知るための流出アラートです。手順は情報流出の確認ガイドで解説しています。
3. 公開ページからの収集
ボットはウェブを巡回し、アドレスの形をしたものを片っ端から集めています。問い合わせページ、フォーラムの署名、PDFの履歴書、コメント欄、公開されたコードのコミットなどです。公開の場にアドレスをそのままのテキストで貼り付けたことがあるなら、収集されたものと考えましょう。この種の迷惑メールは、ページが公開されてから数週間後に始まることが多く、そのページのことを忘れた後もずっと届き続けます。
閉じる方法
掲載しているアドレスを問い合わせフォームに置き換えるか、強力にフィルタリングできる別のアドレスを公開しましょう。GitHubではKeep my email addresses privateを有効にすれば、コミットに本当のアドレスではなくno-replyアドレスが使われます。
4. 推測されたアドレス
推測できるなら、スパム業者はアドレスを探す必要すらありません。辞書攻撃では、よくある名前や役職名(anna@、info@、sales@、admin@)をドメインに大量に送りつけ、バウンスしなかったものを残します。最も被害を受けるのは、キャッチオールのメールボックスを設定した独自ドメインの所有者です。キャッチオールはどんな推測も受け付け、ドメインが有効であることを裏付けてしまうからです。
閉じる方法
キャッチオールを無効にし、存在しない宛先はメールサーバーで拒否させましょう。大手のメールサービスの個人アドレスなら、ありきたりでないローカル部(名前だけにしない)にすれば、安易な推測の対象から外れます。
5. 名簿の転売とデータブローカー
名簿は貸し出され、統合され、転売されています。取引したこともない会社から、フルネーム宛てで、ときには住んでいる市まで添えてメールが届き、登録した覚えはまったくない。流通の過程の誰かがあなたの同意を得ていた、あるいは得たと主張して、それを渡したのです。
閉じる方法
正当な事業者は、どこであなたのデータを入手したかを伝え、あなたが異議を唱えたらマーケティングをやめなければなりません。英国とEUでは、ダイレクトマーケティングに異議を唱える権利は、企業が拒否できない権利です。実体のない匿名の送信者は迷惑メールとして報告し、決して返信しないでください。
一度登録しただけで、新しいメールボックスに何が届くか
私たちは、自分たちで用意した新しいPureTempMailのアドレスを使って登録の流れをテストしています(利用者のメールは読みません)。新しいアドレスは、きれいな実験環境です。届くものはすべて、記入した一つのフォームから来たとしか考えられません。まったく異なるサイトでも、同じパターンが繰り返されます。
最初の1分
コードや確認リンク
目的だった唯一のメッセージです。私たちの側では、タブを切り替えて戻る前に配信され、画面に表示されていることがほとんどです。
数分以内
すでに宣伝になっているウェルカムメール
多くの送信者は、すぐに商品リンク、割引、ニュースレターのフッターが入ったウェルカムメールを送ってきます。アドレスの確認すら済まないうちに送ってくる送信者もいて、マーケティングへの同意を尋ねたのではなく、勝手に前提にしていたことがわかります。
1時間以内
催促とお得な案内
「プロフィールの設定を完了しましょう」「割引の期限がまもなく切れます」、見た商品のリマインダー。こうした商用メールの多くには、外部画像と受信者ごとのトラッキングリンクが含まれています。画像はメッセージを開いたときに読み込まれ、送信者はそれによってアドレスが読まれていることを知ります。この一連のメールを本当の受信トレイから遠ざけるべき理由がまた一つ増えました。
メールボックスの期限切れ後
扉が閉じる
PureTempMailのアドレスの期限が切れると、私たちのSMTPサーバーは何かを受け付ける前に宛先を確認し、もう存在しないアドレス宛てのメールを拒否します。送信者にはバウンスが返り、きちんと運営されている送信者はそのアドレスをリストから削除します。
これを本当の受信トレイに当てはめてみましょう。初期設定のまま一度登録するだけで、最初の1時間以内に頼んでもいないメッセージがいくつも届きます。それに何年もかけて記入してきたすべてのフォームの数を掛ければ、迷惑メールの山は謎でも何でもなくなります。一度きりの登録には使い捨ての受信トレイを使えば、この一連のメールをすべて本当のアドレスから遠ざけられます。
症状から漏洩元をたどる
漏洩そのものが目に見えることはめったになく、見えるのはそれによって届くメールだけです。届いているものを、最も可能性の高い入り口と照らし合わせましょう。
| 気づいたこと | 考えられる入り口 | 対処法 |
|---|---|---|
| 一度だけ買い物をしたショップから届き、1週間後には「提携先」からの案内も届く | 提携先への同意が最初からチェックされていた登録フォーム | ショップの配信を停止し、データを誰と共有したかを尋ね、次回はチェックを外す |
| あるサイトで一度だけ使った古いユーザー名やニックネーム宛てのメール | そのサイトがユーザーリストを流出させたか、売った | Have I Been Pwnedでアドレスを確認し、そのサイトのパスワードを変更してからアカウントを削除する |
| 「セキュリティ警告」が突然大量に届き、古いパスワードが引用されていることもある | 情報流出 | フィッシングとして報告し、使い回していたパスワードを変更し、二要素認証を有効にする |
| 自分のウェブサイト、履歴書、フォーラムにしか載せたことのないアドレスに届く迷惑メール | 公開ページからの収集 | アドレスを取り下げるかフォームに置き換え、それでも届くものはフィルタリングする |
| 誰にも教えたことのない、自分のドメインのinfo@、admin@、名前宛てのメール | キャッチオールに対する辞書攻撃 | キャッチオールを無効にし、存在しない宛先をサーバーで拒否する |
| 聞いたこともない会社が、フルネームや住んでいる市を使ってくる | 名簿の転売やデータブローカー | ダイレクトマーケティングに異議を唱え、データの入手元を尋ねる。匿名の送信者は迷惑メールとして報告する |
| you+shop@宛てのメールが、そのショップ以外の送信者から届く | ショップが共有した。プラス以降の部分は簡単に取り除ける | そのタグをフィルタリングする。プラスタグが弱い理由はエイリアスの比較を参照 |
配信停止するか、迷惑メールとして報告するか
この選択を誤ると、ほかの何よりも大きな害が生じます。ルールを決めるのは一つの問いです。その送信者と何らかの関係を持ったことがあるか。あるなら、配信停止は有効で、礼儀にかなった対処法です。ないなら、メッセージの中のどんなクリックも、あなたではなくスパム業者の役に立つだけです。
自分で登録した送信者
一度も取引したことのない送信者
正当な送信者に対しては、法律があなたの味方です。米国では、FTCのCAN-SPAMに関するガイダンスにより、送信者は10営業日以内に配信停止に応じなければならず、配信停止後にアドレスを売ったり譲渡したりしてはなりません。Gmailに大量送信する送信者は、RFC 8058に基づくワンクリックでの配信停止にも対応しなければならず、メッセージ上部の配信停止ボタンはこの仕組みで動いています。このボタンはメールサービスを通じて依頼を送り、送信者のウェブページを一切経由しないので、フッターのリンクよりもこちらを使いましょう。
20分でできる受信トレイの大掃除
タイマーをセットしましょう。受信トレイを空にすることはできませんが、流入を減らすことはでき、そちらのほうが重要です。
大量送信者を一覧にする(3分)
受信トレイで
unsubscribeや「配信停止」という言葉を検索します。ほぼすべてのニュースレターやマーケティングメールにはこの言葉が含まれているので、検索結果がそのまま、大量にメールを送ってくる送信者の一覧になります。それを「自分で登録した」と「聞いたこともない」に分けましょう。自分で登録したものの配信を停止する(5分)
送信者ごとにメッセージを一通開き、メッセージのヘッダーにある配信停止のボタンを使います。その日の午後に静かになるとは期待しないでください。送信者には最大10営業日の猶予があります。
残りを報告する(4分)
知らない送信者を選択し、Gmailなら[迷惑メールを報告]、Outlookなら[迷惑メールとして報告]を使います。銀行、配送業者、利用しているサービスになりすましたものは、代わりに[フィッシングを報告]を使いましょう。報告すれば自分のアカウントのフィルタが学習しますが、削除ではそうなりません。
フィルタを2つ作る(4分)
1つ目のフィルタは、まだ読みたいニュースレターをラベルに振り分け、受信トレイをスキップさせます。2つ目は、プラスタグや古いエイリアスなど、漏れ続けているものを捕まえて迷惑メールフォルダに送ります。Gmailでは、メッセージを開いてその他のメニューから[メールの自動振り分け設定]を選びます。
画像による開封の通知を止める(2分)
Gmailの[設定]、[すべての設定を表示]、[画像]で、
外部画像を表示する前に確認するを選びます。送信者は外部画像によって、あなたがメッセージを開いたことを知ります。ほかのメールサービスやほとんどのデスクトップのメールアプリにも、同様の設定があります。迷惑メールフォルダに誤判定がないか確認する(2分)
迷惑メールフォルダに一度ざっと目を通し、本物のメールがあれば[迷惑メールではない]とマークしましょう。パスワードの再設定メールを飲み込んでしまうフィルタは、宣伝メールが少し増えることよりも悪いものです。
チェックリスト:扉を閉じたままにする
迷惑メール対策は、ほとんどが習慣です。今一度このリストを確認し、流入が増えてきたと感じたらまた確認しましょう。
- 本当のアドレスを渡すのは、5年後も連絡を受けたい人やサービスだけにする。銀行、勤務先、行政、家族、使い続けるアカウントなど。
- 一度きりの登録(ダウンロード、クーポン、テスト用アカウント)には、期限切れになる一時アドレスを使う。
- 長く使うけれど完全には信用できないサービスには、無効にできるエイリアスを使う。
- 送信ボタンを押す前に、最初からチェックされているマーケティングや提携先のチェックボックスをすべて外す。
- 公開ページ、プロフィール、コミットのどこにも、アドレスをそのままのテキストで載せない。
- ドメインを所有しているなら、キャッチオールを無効にし、存在しない宛先は拒否する。
- パスワードはサイトごとに異なるものにし、流出アラートを設定しておく。
- 知っている送信者は配信停止、知らない送信者は報告。決してクリックしない。
正直に言うと、限界が一つあります。これらのどれも、すでに載ってしまったリストからアドレスを消すことはできません。新しいリストができるのを防ぎ、既存のリストの価値を下げるだけです。量が減るのは一晩ではなく、数週間かけてだと考えてください。
出典
FTC:CAN-SPAM法の事業者向けコンプライアンスガイド(10営業日以内の配信停止、配信停止後のアドレス販売の禁止)
Google:メール送信者のガイドライン(大量送信者に対するワンクリックでの配信停止)
RFC 8058:リストメールのヘッダーにおけるワンクリック機能の通知